En bref : L'AI Act, règlement européen sur l'intelligence artificielle, est pleinement en application depuis le 2 août 2026 et concerne toutes les entreprises qui utilisent ou fournissent un système d'IA, TPE et PME comprises. La grande majorité des usages courants (assistant conversationnel, chatbot, outil de contenu) tombe dans les catégories les plus légères. Deux obligations s'imposent dès aujourd'hui : former votre personnel à l'IA (article 4, en vigueur depuis février 2025) et signaler clairement les interactions et contenus générés par IA (article 50). Les projets à haut risque (RH automatisée, scoring, éducation) sont soumis à des exigences renforcées à partir de décembre 2027.
Un prospect vous parle de l'AI Act. Un client s'interroge sur l'IA que vous utilisez dans un projet. Un article de presse titre sur des sanctions à 35 millions d'euros. Le sujet arrive dans votre quotidien et il n'est pas toujours facile de faire la part entre ce qui vous concerne vraiment et ce qui relève des débats juridiques entre grands groupes.
Cet article fait le point calmement. Nous verrons ce qu'est concrètement l'AI Act, où se situent la plupart des usages d'une TPE ou d'une PME, quelles obligations s'imposent dès aujourd'hui et lesquelles peuvent attendre. L'objectif est simple : vous permettre de savoir quoi faire, dans quel ordre et avec quels moyens.
AI Act : de quoi parle-t-on exactement en 2026 ?
L'AI Act, ou règlement européen sur l'intelligence artificielle (UE 2024/1689), est le premier cadre juridique mondial dédié à l'intelligence artificielle. Adopté en juin 2024, il est entré en vigueur le 1er août 2024 et s'applique par étapes.
L'idée directrice est simple : plus un usage d'IA présente de risques pour les personnes, plus les obligations sont exigeantes. Un chatbot d'accueil et un système de tri automatisé de candidatures n'exposent pas les mêmes libertés fondamentales, ils ne relèvent donc pas des mêmes règles. Cette approche par le risque distingue quatre niveaux, que nous détaillons dans la section suivante.
Le règlement s'applique à toute entreprise qui fournit un système d'IA (le développe, l'intègre, le met sur le marché) ou qui le déploie dans son activité professionnelle, quelle que soit sa taille. Une TPE de trois personnes qui laisse ses équipes utiliser un assistant génératif est déployeur au sens du texte, au même titre qu'un grand groupe.
Le calendrier officiel, récapitulé par la Commission européenne, a été récemment ajusté par le « Digital Omnibus » (règlement UE 2026/1744, en vigueur depuis le 27 juillet 2026). En pratique, les grandes échéances à retenir sont les suivantes :
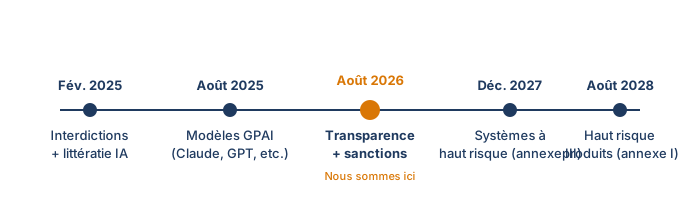
Calendrier d'application de l'AI Act après le Digital Omnibus de juillet 2026. Source : Commission européenne.
En clair, ce qui s'applique aujourd'hui : les pratiques interdites, l'obligation de former votre personnel à l'IA, les règles de transparence et le régime de sanctions. Ce qui vient plus tard : l'essentiel des obligations lourdes pour les systèmes à haut risque.
Les 4 niveaux de risque : où se situent vos usages ?
L'AI Act range chaque système d'IA dans une des quatre catégories suivantes. La bonne nouvelle pour une TPE ou une PME : la grande majorité des usages courants tombe dans les deux niveaux les plus légers.
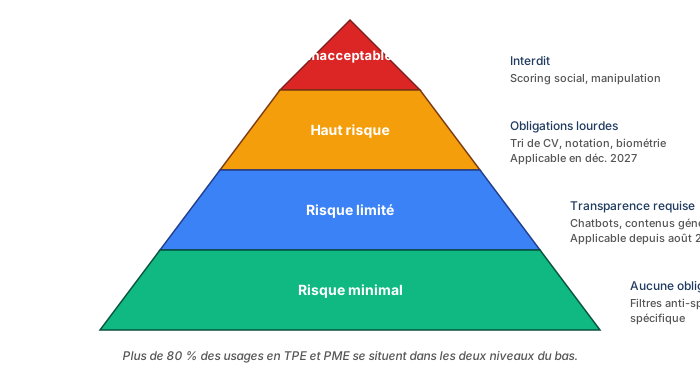
Pyramide des risques de l'AI Act, adaptée aux usages courants des TPE et PME.
Risque inacceptable. Ce sont les pratiques purement interdites, listées à l'article 5 : notation sociale, manipulation subliminale, exploitation de vulnérabilités, catégorisation biométrique fondée sur des données sensibles, police prédictive individuelle. Concrètement, aucune TPE ou PME ordinaire ne devrait s'y aventurer et l'infraction expose à la sanction maximale de 35 millions d'euros ou 7 % du chiffre d'affaires mondial.
Haut risque. Les systèmes qui touchent à des enjeux sensibles pour les personnes : tri automatisé de candidatures, évaluation d'employés, notation d'étudiants, scoring de crédit, catégorisation biométrique, reconnaissance émotionnelle dans un contexte professionnel ou éducatif. Une PME qui utilise un ATS (logiciel de gestion des candidatures) avec du scoring IA se retrouve typiquement dans cette catégorie. Les obligations sont lourdes (documentation technique, gestion des risques, contrôle humain, audit) mais elles ne s'appliqueront qu'à partir du 2 décembre 2027 pour les systèmes de l'annexe III (voir le dossier d'accompagnement de la CNIL).
Risque limité. L'immense majorité des usages IA d'une entreprise moyenne : chatbots, assistants conversationnels, outils qui génèrent du texte ou de l'image, agents de recommandation. Ces systèmes sont autorisés sans restriction particulière, à une condition : la transparence. L'utilisateur doit savoir qu'il parle à une IA et les contenus générés doivent pouvoir être identifiés comme tels. C'est l'objet de l'article 50, en vigueur depuis le 2 août 2026.
Risque minimal. Filtres anti-spam, jeux vidéo, outils de productivité sans impact direct sur les personnes : aucune obligation spécifique au titre de l'AI Act, seule la formation générale du personnel (article 4) reste requise.
Un audit rapide dans une PME française de 100 salariés révèle typiquement, selon les praticiens du sujet, zéro à un système interdit (rare), un à trois systèmes haut risque (le plus souvent un outil RH), deux à cinq systèmes en risque limité (chatbots, assistants) et cinq à quinze en risque minimal (outils de productivité IA). Refaire cette cartographie tous les ans est nécessaire, car les éditeurs SaaS ajoutent des fonctionnalités IA à leurs outils existants sans forcément prévenir.
Fournisseur ou déployeur : deux rôles, deux jeux d'obligations
Le règlement distingue deux acteurs qui n'ont pas les mêmes obligations et il est essentiel de savoir dans quelle case vous vous trouvez pour chaque système.
Le fournisseur développe un système d'IA et le met sur le marché sous son nom. Anthropic, OpenAI ou Mistral sont fournisseurs des modèles Claude, GPT ou Le Chat. Une agence qui construit une application métier intégrant l'IA pour un client peut aussi devenir fournisseur du système livré, même si le modèle sous-jacent est celui d'un tiers.
Le déployeur est l'entreprise qui utilise un système d'IA dans son activité professionnelle. C'est le cas de la quasi-totalité des TPE et PME dès qu'elles laissent leurs équipes utiliser ChatGPT, Copilot, un chatbot client ou un outil marketing avec IA. La taille de l'entreprise ne change rien à ce statut.
La distinction est parfois floue quand une entreprise intègre un modèle existant dans son propre produit : elle « hérite » alors des obligations de fournisseur pour le système ainsi construit. Nous détaillons ce cas dans notre article sur les obligations quand vous intégrez un chatbot IA à votre site.
Les obligations concrètes qui s'appliquent à votre TPE ou PME dès aujourd'hui
Trois obligations sont d'ores et déjà en vigueur et concernent la majorité des entreprises françaises.
Former votre personnel à l'IA (article 4). Applicable depuis le 2 février 2025, cette obligation impose aux entreprises d'assurer un niveau suffisant de maîtrise de l'IA à leurs collaborateurs qui déploient ou utilisent ces outils. Aucun seuil de taille : une TPE de trois personnes est concernée dès qu'elle intègre l'IA dans ses processus. C'est probablement l'obligation la plus sous-estimée par les dirigeants, alors qu'elle est la première à s'être imposée et qu'elle est très concrète.
Signaler les interactions et contenus générés par IA (article 50). En vigueur depuis le 2 août 2026, cet article demande deux choses simples : un chatbot ou un assistant conversationnel doit se présenter clairement comme non humain dès le début de l'échange et un contenu généré ou modifié par IA (texte, image, audio, vidéo) doit être identifiable comme tel. Sur un blog, cela peut prendre la forme d'une mention en pied d'article ; sur un site, un chatbot s'ouvre en annonçant sa nature. Pour les fournisseurs de systèmes générant du contenu synthétique déjà mis sur le marché, un marquage technique lisible par machine devient obligatoire à partir du 2 décembre 2026.
Respecter le RGPD dès qu'il y a des données personnelles. L'AI Act ne remplace pas le RGPD, il s'y ajoute. La CNIL a publié depuis 2023 une série de recommandations qui précisent comment articuler les deux textes : base légale du traitement, minimisation des données, information des personnes, exercice de leurs droits, analyse d'impact quand c'est requis. Pour une entreprise qui utilise ChatGPT, Claude ou un autre outil au quotidien, cela se traduit par des règles simples : ne pas y coller de données confidentielles ou personnelles sensibles sans encadrement, préférer les versions professionnelles avec engagement de non-réutilisation pour l'entraînement, tracer les usages sensibles. C'est le sujet de notre guide sur l'utilisation de ChatGPT, Claude et Gemini en entreprise en 2026.
Ce qui vient et ce que vous pouvez anticiper
Deux échéances méritent d'être connues même si elles n'imposent rien immédiatement.
Le 2 décembre 2027 marque l'entrée en application des obligations pour les systèmes d'IA à haut risque de l'annexe III : recrutement automatisé, éducation, accès aux services essentiels, maintien de l'ordre, justice et migration. Si votre entreprise utilise ou envisage un tel outil (typiquement un logiciel RH avec scoring de candidats), c'est le moment de faire l'inventaire et de préparer la documentation attendue (gestion des risques, contrôle humain, journalisation, supervision).
Le 2 août 2028 correspond à l'entrée en application des obligations pour les systèmes à haut risque intégrés dans des produits déjà réglementés au titre d'autres textes européens (dispositifs médicaux, machines industrielles, etc.).
Pour les entreprises qui ne pratiquent aucun usage à haut risque, l'anticipation utile se joue plutôt côté gouvernance : maintenir une cartographie à jour, désigner une personne responsable des sujets IA, prévoir une révision annuelle et se tenir informé des évolutions.
Par où commencer : une méthode en 6 étapes
Pour un dirigeant qui n'a encore rien lancé de structuré sur le sujet, l'ordre suivant permet d'avancer sans se disperser :
- Cartographier les usages IA de l'entreprise. Qui utilise quoi, pour quoi faire et sur quelles données. Un tableur suffit : nom de l'outil, personne responsable, usage principal et données concernées. Sans cet inventaire, tout le reste est de la spéculation.
- Classer chaque usage par niveau de risque. La grille des quatre niveaux ci-dessus est votre point de départ. En cas de doute entre risque limité et haut risque, la qualification dépend souvent de l'usage concret plutôt que de la nature technique du système.
- Documenter les décisions prises. Pour chaque système, écrire en une page pourquoi vous l'utilisez, ce qu'il fait, ce qu'il ne fait pas, comment vous vérifiez qu'il fonctionne correctement, ce que vous prévoyez en cas de problème.
- Former votre équipe. L'article 4 est la seule obligation qui s'impose vraiment à toutes les entreprises. Une session courte, des ressources partagées et un point trimestriel. Des programmes gratuits existent (voir les MOOCs référencés par France Num ou le plan « Osez l'IA » de Bpifrance).
- Communiquer auprès de vos utilisateurs. Signalez les chatbots comme tels, mentionnez l'usage d'IA sur les contenus générés, mettez à jour vos mentions légales et votre politique de confidentialité si nécessaire.
- Vous faire accompagner sur les zones sensibles. Si vous utilisez ou envisagez un système à haut risque, un accompagnement spécialisé est justifié. Sinon, la mise en conformité relève surtout de méthode et de bon sens.
Chez Pivox, nous accompagnons les TPE et PME à adopter l'IA en tenant compte du cadre AI Act dès le cadrage des projets. Vous pouvez aussi consulter notre engagement pour une IA responsable qui détaille nos propres pratiques, ainsi que notre article de blog sur les cas d'usage concrets de l'IA en TPE et PME.
FAQ
Ma TPE de moins de 10 salariés est-elle vraiment concernée par l'AI Act ?
Oui. Le règlement ne prévoit aucun seuil de taille. Dès que vos équipes utilisent un outil d'IA dans le cadre professionnel (ChatGPT pour rédiger, un chatbot sur votre site, un outil de comptabilité avec IA intégrée), vous êtes déployeur et vous devez respecter les obligations correspondantes. En pratique, pour la plupart des TPE, cela se résume à former votre équipe (article 4) et à signaler les interactions IA (article 50).
Quelles sanctions concrètes en cas de non-conformité ?
Les sanctions vont de 7,5 millions d'euros ou 1 % du chiffre d'affaires mondial pour les manquements de transparence, jusqu'à 35 millions d'euros ou 7 % pour les pratiques interdites. Pour les TPE et PME, le plafond retenu est le plus bas des deux montants, ce qui protège relativement les petites structures. L'objectif du régulateur est d'abord la mise en conformité, pas la sanction, mais les autorités montent en puissance.
Faut-il désigner un « responsable IA » comme un DPO ?
Le règlement ne l'impose pas formellement pour les déployeurs. Dans une TPE ou une PME, il est néanmoins recommandé qu'une personne soit clairement identifiée comme référente sur ces sujets (souvent le dirigeant, le DSI ou le DPO existant). Cela facilite la tenue à jour de la cartographie et la réponse à une question de client ou de contrôleur.
Nous utilisons ChatGPT et Claude au quotidien. Est-ce autorisé ?
Oui, sans restriction particulière, sous réserve de deux points : d'une part, ne pas y saisir de données personnelles sensibles ou de secrets d'affaires sans encadrement (privilégier les versions professionnelles avec engagement de non-réutilisation) ; d'autre part, si le contenu produit est diffusé publiquement, le signaler comme généré par IA quand c'est significatif. Notre article dédié détaille ce que dit la loi sur l'usage de ChatGPT, Claude ou Gemini en entreprise.
Nos outils métier intègrent déjà de l'IA sans qu'on l'ait choisi. Qu'est-ce que ça change ?
C'est le cas le plus fréquent : votre CRM, votre logiciel comptable ou votre suite bureautique ont ajouté des fonctionnalités IA au fil des versions. Vous restez déployeur, avec les obligations correspondantes. La vraie question à poser à votre éditeur est de savoir dans quelle catégorie de risque il classe ses fonctionnalités IA et quelles informations il vous fournit pour tenir vos propres obligations (documentation, journalisation, contrôle humain). C'est un critère de choix qui prendra de l'importance dans les prochaines années.
Sources principales
- Règlement (UE) 2024/1689 sur l'intelligence artificielle, EUR-Lex.
- Calendrier de mise en œuvre de la législation sur l'IA, AI Act Service Desk, Commission européenne.
- Fiches pratiques et recommandations sur l'intelligence artificielle, CNIL.
- Comprendre et adopter l'IA dans une TPE ou PME, France Num.
- Plan « Osez l'IA » : formations et accompagnement pour PME et ETI, Bpifrance.